WordPressの脆弱性診断は、無料のプラグインを使えば、自分のサイトの管理画面から1〜2分で実施できます。専門会社に依頼する本格的な診断は数万円〜数十万円かかりますが、「まず自分のサイトがどんな状態かを知る」段階なら、無料の診断で十分に判断材料がそろいます。
理由は、WordPressサイトが攻撃される原因の多くが、更新されていないプラグインや、外部から見えてしまっている設定ファイルといった「調べれば分かる弱点」だからです。こうした弱点は、ツールによる自動の検査で見つけられます。
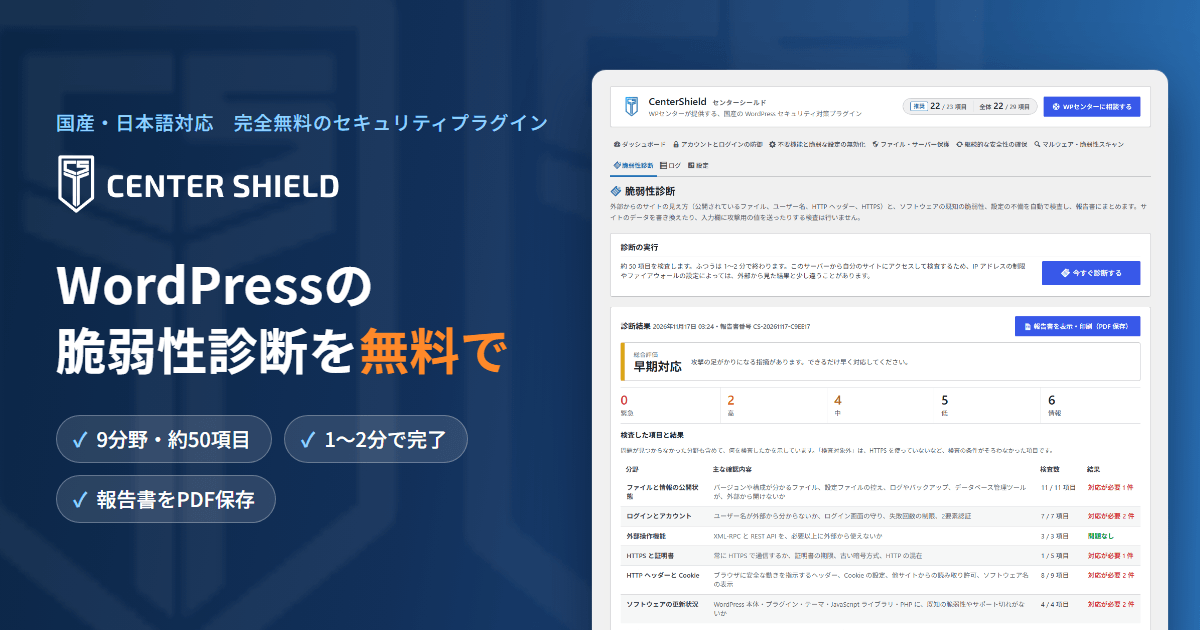
たとえば、当社WPセンターが公開している国産の無料プラグイン「CenterShield(センターシールド)」の脆弱性診断では、約50項目を自動で検査し、深刻度と対応期限の目安が付いた報告書を出力できます。
本記事では、WordPress保守サービス「WPセンター」の立場から、脆弱性診断で何を調べるのか、無料で診断する手順、結果の見方、見つかった問題の直し方までを順に解説します。読み終えるころには、自分のサイトを診断して、どこから手を付ければよいかを判断できるようになります。
WordPressの脆弱性診断とは
脆弱性診断とは、サイトに攻撃の足がかりになる弱点(脆弱性)がないかを調べる検査のことです。人間の健康診断と同じで、症状が出る前に問題を見つけて、被害を防ぐことが目的です。
WordPressの場合、弱点は大きく3つに分けられます。
- ソフトウェアの脆弱性:WordPress本体・プラグイン・テーマ・PHPに、すでに公表されている脆弱性が残っている
- 設定の不備:バックアップファイルやエラーログが外部から開ける、ユーザー名が外部から分かる、など
- 通信やサーバーの弱さ:HTTPSに統一されていない、古い暗号方式で接続できる、など
マルウェアスキャンとの違い
よく混同されるのがマルウェアスキャンです。両者は調べる対象が違います。
| 脆弱性診断 | マルウェアスキャン | |
|---|---|---|
| 調べるもの | 攻撃される「前」の弱点 | 攻撃された「後」の痕跡(不正なファイル、改ざん) |
| たとえると | 鍵のかけ忘れや窓の開けっ放しを点検する | すでに侵入されていないかを調べる |
| 結果の使い方 | 優先順位を付けて設定変更や更新を行う | 不正ファイルの隔離・駆除、原因の調査 |
どちらか一方では足りません。脆弱性診断で入口をふさぎ、マルウェアスキャンで侵入の有無を確かめる、という組み合わせで使うものです。すでに感染が疑われる場合は、次の記事を先にご覧ください。

ペネトレーションテスト(侵入テスト)との違い
ペネトレーションテストは、専門家が実際に攻撃を試みて、どこまで侵入できるかを確かめるテストです。脆弱性診断が「弱点を広く洗い出す」のに対し、ペネトレーションテストは「特定の弱点を実際に突いてみる」ものです。費用も期間も大きくなるため、一般的なコーポレートサイトであれば、まずは脆弱性診断から始めるのが現実的です。
脆弱性診断が必要な理由
WordPressの脆弱性診断を定期的に行うべき理由は、攻撃のほとんどが「特定のサイトを狙ったもの」ではなく、「弱点のあるサイトを機械的に探して回るもの」だからです。
攻撃者は、公表された脆弱性の情報をもとに、該当するプラグインやバージョンを使っているサイトを自動で探します。つまり、サイトの規模や知名度に関係なく、弱点が残っていれば狙われます。
実際に2026年10月21日には、PHPの深刻な脆弱性「PHP2Shell(CVE-2026-109618/CVE-2026-109619)」が公表されました。ログインなしで外部からサーバー上のプログラムを実行される恐れがある脆弱性で、サポートが終了した古いPHPには公式の修正リリースが出ていません。自分のサイトがどのバージョンで動いているかを把握していなければ、対応が必要かどうかの判断もできません。
また、取引先や親会社から「サイトのセキュリティ状況を報告してほしい」と求められる場面も増えています。診断結果を報告書として残しておけば、こうした確認にも根拠を持って答えられます。
脆弱性診断の方法は3種類
WordPressの脆弱性診断には、大きく分けて3つの方法があります。まず無料のプラグインで現状をつかみ、必要に応じて専門会社の診断を検討する、という順番がおすすめです。
| 方法 | 費用の目安 | 向いているケース |
|---|---|---|
| ① プラグインで自己診断 | 無料〜 | まず現状を知りたい。定期的にチェックしたい |
| ② 専門会社のツール診断 | 数万円〜十数万円 | 第三者による診断結果が必要。社内に見られる人がいない |
| ③ 専門家による手動診断 | 数十万円〜 | 会員機能や決済など独自の機能がある。個人情報を多く扱う |
費用は診断する範囲や画面の数で大きく変わるため、上の金額はあくまで目安です。
注意したいのは、ツールによる自動の診断では、サイト独自の機能(会員登録、予約、決済など)の弱点までは調べきれないという点です。フォームに攻撃用の値を送って反応を見るような検査は、専門家による診断の領域です。独自機能で個人情報や決済を扱うサイトは、「専門会社のツール診断」や「専門家による手動診断」の診断もあわせて検討してください。
なお、海外製のツールでは、コマンドラインで動かす「WPScan」や、セキュリティプラグイン「Wordfence Security」のスキャン機能がよく知られています。ただし、WPScanは技術者向けのツールで、Wordfenceは詳しい説明やドキュメントの多くが英語です。Web担当者が自分で結果を読んで対応するなら、日本語で説明が出るツールを選ぶと進めやすくなります。
無料でできる脆弱性診断|CenterShieldの診断内容
ここからは、当社WPセンターが開発・公開している無料プラグイン「CenterShield(センターシールド)」の脆弱性診断を例に、診断の中身を具体的に説明します。CenterShieldは、WordPress公式ディレクトリで公開している国産のセキュリティプラグインで、管理画面とメッセージはすべて日本語です。

9つの分野・約50項目を自動で検査
CenterShieldの脆弱性診断は、外部からサイトがどう見えているかを中心に、9つの分野・約50項目を検査します。
| 分野 | 主に調べること |
|---|---|
| ファイルと情報の公開状態 | 設定ファイルの控え、ログ、バックアップ、データベース管理ツール(phpMyAdminなど)が外部から開けないか |
| ログインとアカウント | ユーザー名が外部から分からないか、ログイン失敗回数の制限、2要素認証 |
| 外部操作機能 | XML-RPCとREST APIを、必要以上に外部から使えないか |
| HTTPSと証明書 | 常にHTTPSで通信するか、証明書の期限、古い暗号方式 |
| HTTPヘッダーとCookie | ブラウザに安全な動作を指示するヘッダー、Cookieの設定 |
| ソフトウェアの更新状況 | WordPress本体・プラグイン・テーマ・JavaScriptライブラリ・PHPに、既知の脆弱性やサポート切れがないか |
| 改ざん・不正ファイル | 直近のマルウェアスキャンで、改ざんや不正なプログラムが見つかっていないか |
| メール送信ドメイン認証 | なりすましメールを防ぐ設定(SPF/DMARC/DKIM)があるか |
| サーバー・WordPressの設定 | アップロードフォルダでPHPを実行できないか、管理画面からのファイル編集など |
サイトに負担をかけない検査だけを行う
診断で行うのは、自分のサイトへの無害なアクセスと、公開されているDNS情報の確認だけです。サイトのデータを書き換えたり、フォームに攻撃用の値を送ったりする検査は行いません。そのため、公開中のサイトでもそのまま実行できます。
また、既知の脆弱性との照合はサイトの中で行います。サイトのアドレスや、導入しているプラグイン・テーマの一覧が当社のサーバーに送信されることはありません。脆弱性の情報は、Wordfence Intelligence(Defiant, Inc.)とCVE(MITRE Corporation)のデータを利用しています。
深刻度と対応期限の目安が分かる
見つかった指摘は、国際的な評価基準であるCVSS(v3.1)をもとに、5段階の深刻度で表示されます。それぞれに「いつまでに対応すべきか」の目安が付くため、どれから直せばよいかで迷いません。
| 深刻度 | CVSSスコア | 対応の目安 | 内容 |
|---|---|---|---|
| 緊急 | 9.0〜10.0 | 当日中 | すぐに悪用でき、サイトの乗っ取りや大量の情報流出につながるもの |
| 高 | 7.0〜8.9 | 1週間以内 | 悪用されたときの被害が大きく、早めの対応が必要なもの |
| 中 | 4.0〜6.9 | 1か月以内 | 一部の情報が漏れる、またはほかの脆弱性と組み合わせて悪用されるもの |
| 低 | 0.1〜3.9 | 次回の保守で | 攻撃の下調べに使われる情報や、守りを固めるための設定 |
| 情報 | 0 | 対応不要 | 脆弱性ではないが、知っておくとよいこと |
CVSSスコアの区切り(9.0以上が緊急、7.0以上が高など)は、CVSS v3.1の国際的な区分と同じです。「対応の目安」は、CenterShieldが示している目安で、実際の対応期限はサイトの重要度に合わせて判断してください。
サイト全体の状態は、「安心」「改善推奨」「早期対応」「至急対応」の4段階の総合評価で示されます。「緊急」の指摘が1件でもあれば「至急対応」、「高」があるか「中」が3件以上なら「早期対応」、「中」か「低」があれば「改善推奨」、それ以外は「安心」です。
そのまま提出できる報告書を出力できる
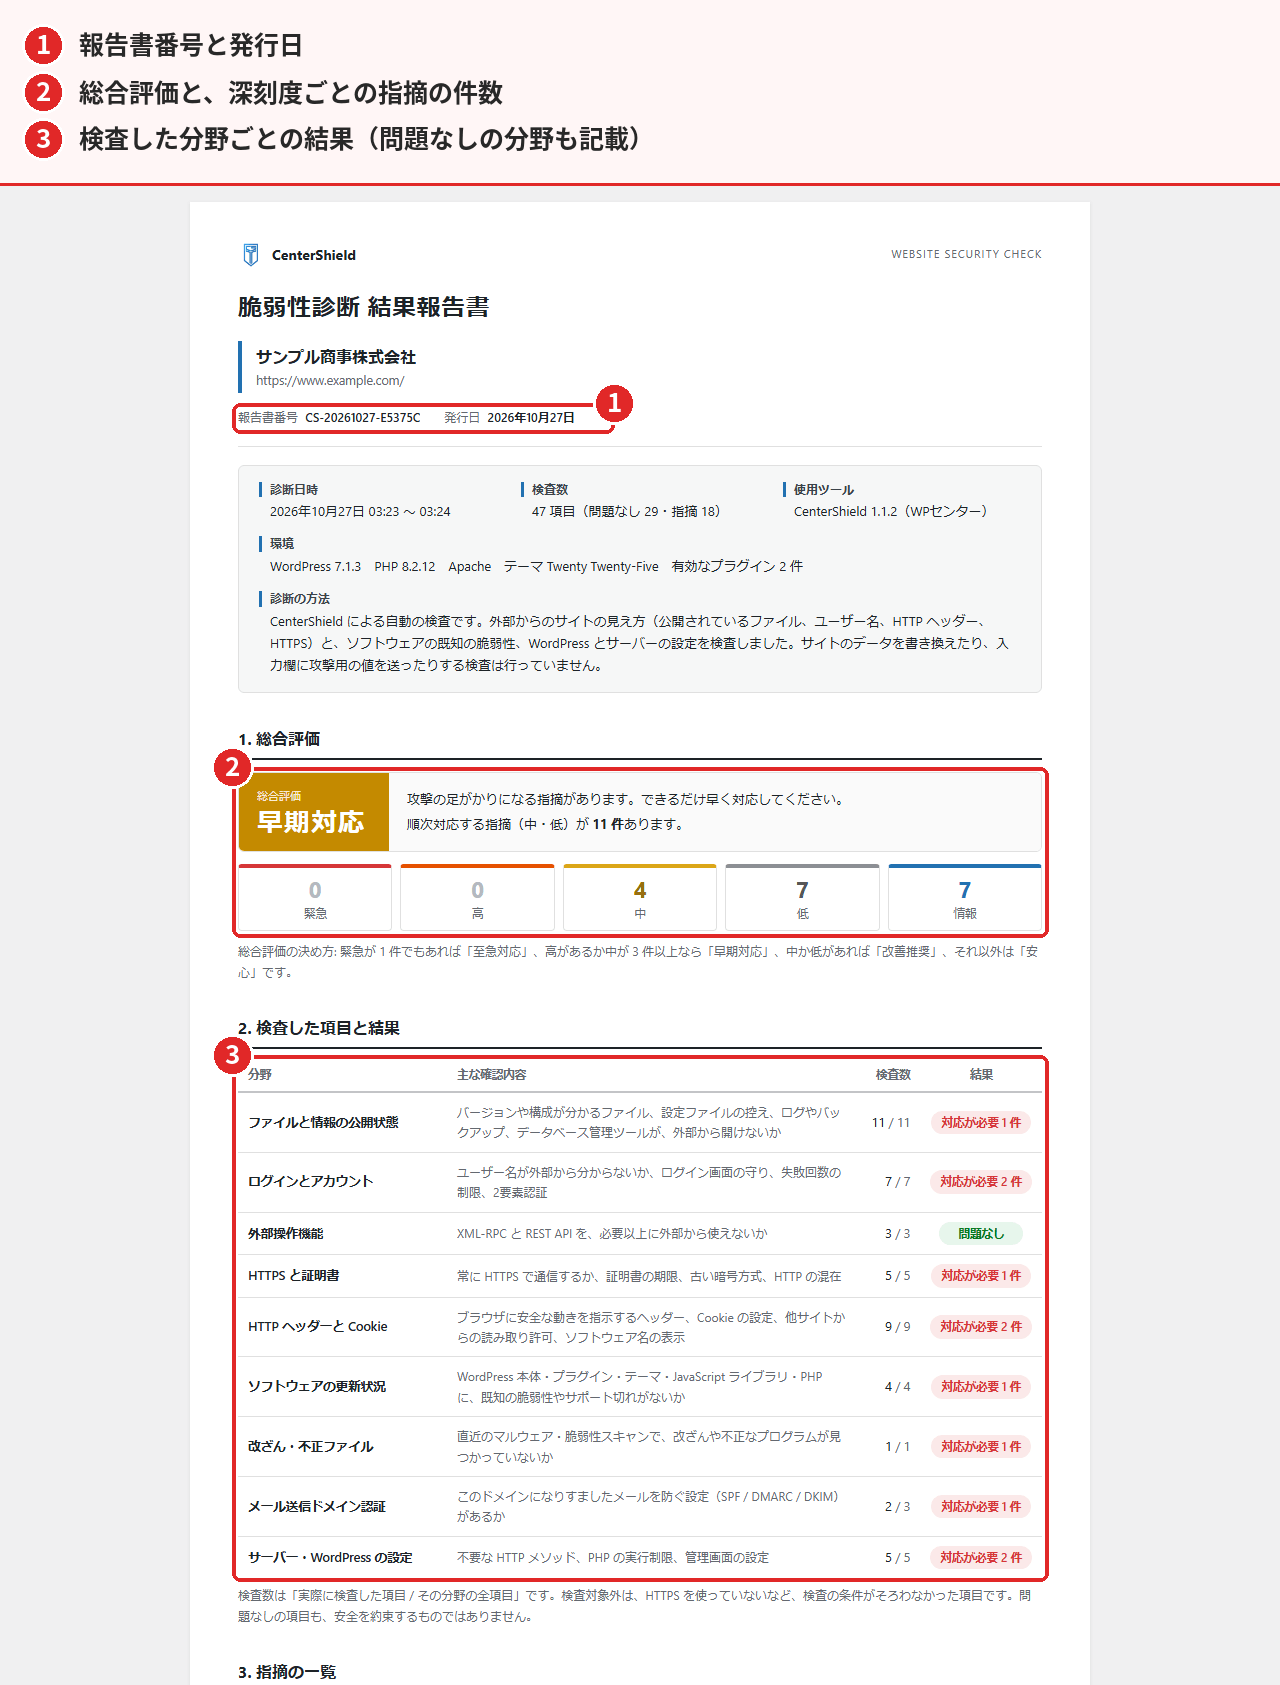
診断結果は、報告書番号の付いたA4の報告書として表示・印刷でき、ブラウザの印刷機能からPDFとして保存できます。報告書には、総合評価、検査した項目と結果、指摘の一覧と詳細、深刻度の区分などがまとまっています。問題がなかった分野も「何を検査したか」が載るので、上司やクライアントへの報告資料としてそのまま使えます。
直近10回分の結果が保存されるため、前回からどれだけ改善したかも比較できます。
CenterShieldで脆弱性診断を行う手順
診断は、インストールから結果の確認まで、5つのステップで完了します。作業時間は全部で10分ほどです。
ステップ1:プラグインをインストールして有効化する
WordPress管理画面の「プラグイン」→「新規プラグインを追加」で「CenterShield」と検索し、「今すぐインストール」→「有効化」をクリックします。動作環境はWordPress 5.8以上、PHP 7.4以上です。
ステップ2:「脆弱性診断」タブを開く
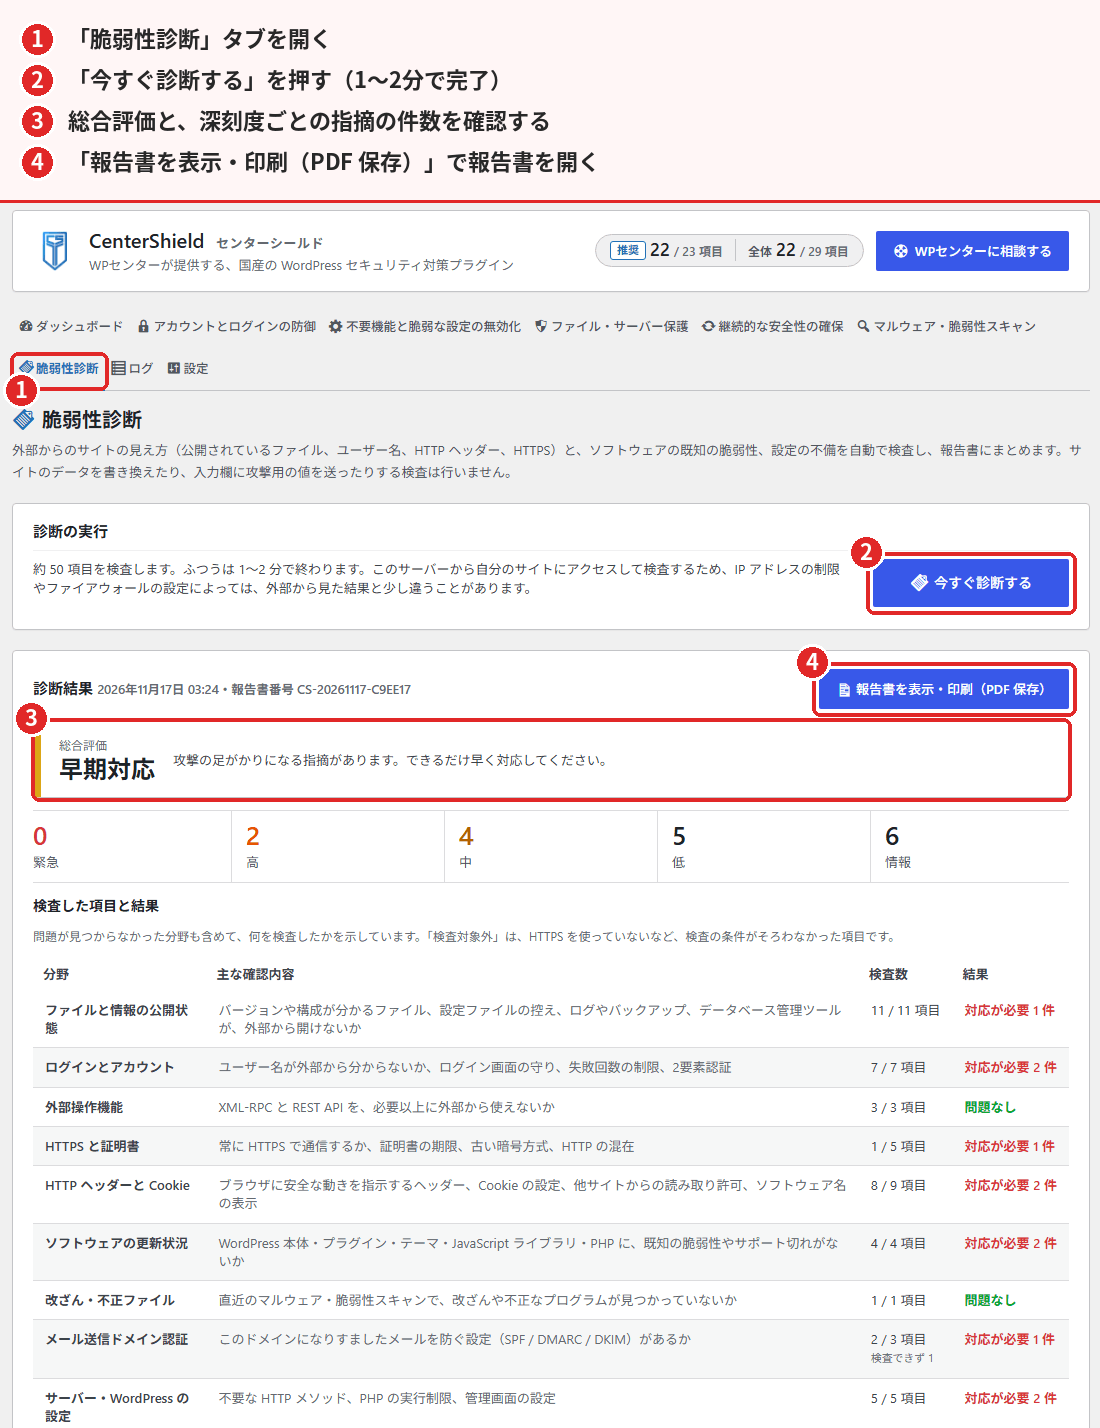
管理画面のメニューに追加された「センターシールド」を開き、「脆弱性診断」タブを選びます。
ステップ3:「今すぐ診断する」を押す
「今すぐ診断する」ボタンを押すと、検査が始まります。ふつうは1〜2分で終わります。進み具合は画面のバーで確認できます。
ステップ4:総合評価と指摘を確認する
診断が終わると、総合評価と、分野ごとの検査結果、指摘の一覧が表示されます。まずは「緊急」「高」の指摘があるかどうかを確認してください。それぞれの指摘には、想定される影響と直し方が日本語で書かれています。
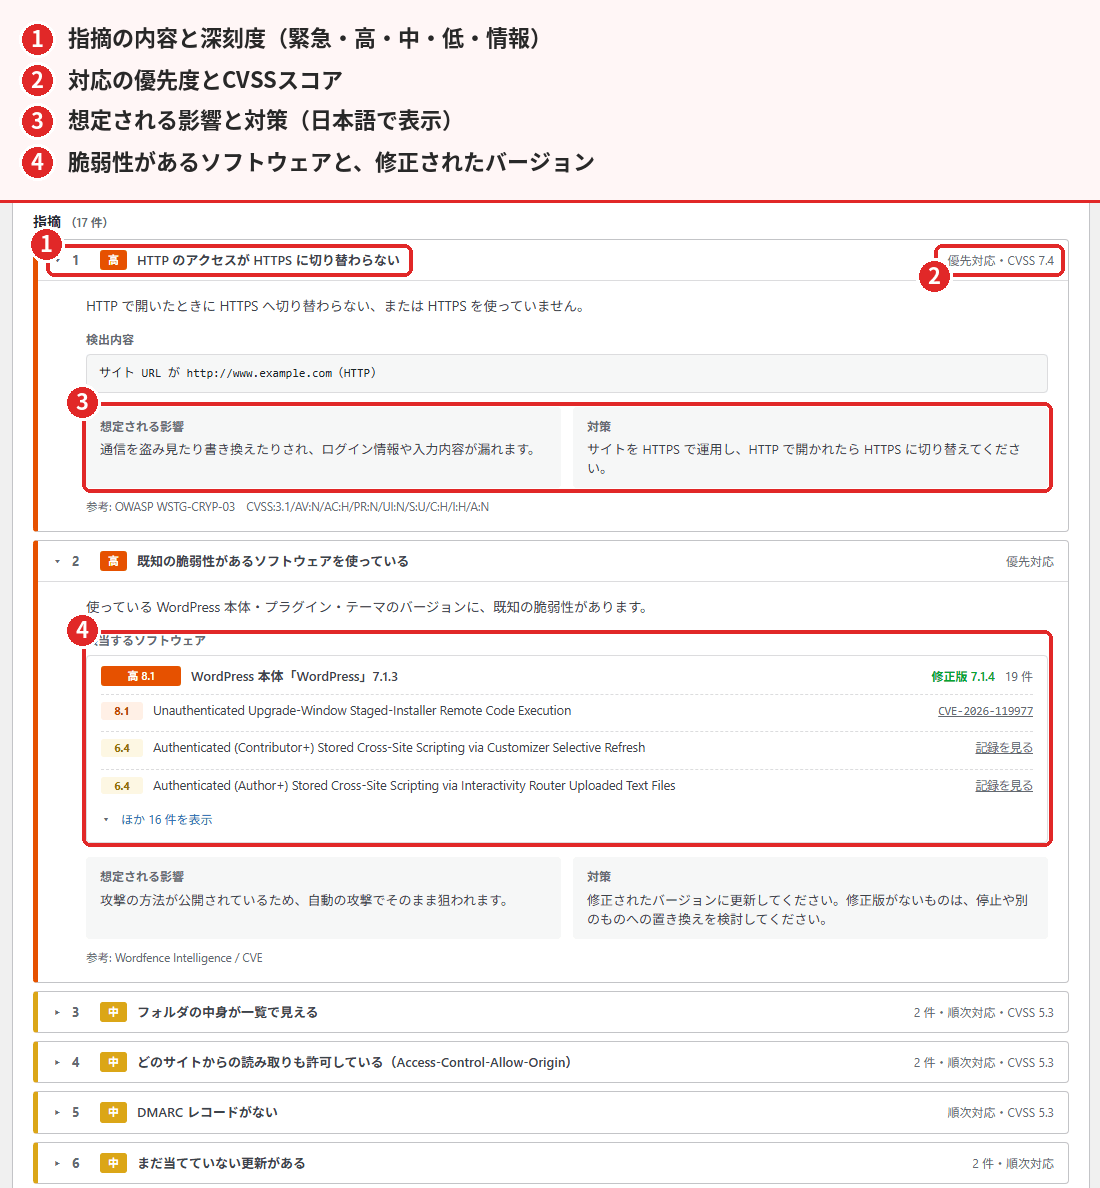
※画面内の脆弱性情報:Wordfence Intelligence(Copyright Defiant, Inc.)/CVE(Copyright The MITRE Corporation)
ステップ5:報告書を保存する
「報告書を表示・印刷(PDF保存)」ボタンを押すと、印刷用の報告書が開きます。PDFで保存しておけば、社内共有や、対応を依頼するときの資料として使えます。
よく見つかる指摘と対処法
脆弱性診断で指摘が出ても、あわてる必要はありません。深刻度の高いものから順に、1つずつ対処すれば十分です。ここでは、よく見つかる指摘と対処法を紹介します。
| 指摘の例 | 深刻度 | 対処法 |
|---|---|---|
| wp-config.phpの控えファイルが開ける | 緊急 | 控えファイルを公開フォルダから削除する。データベースのパスワードを変更する |
| バックアップやデータベースの書き出しファイルが取得できる | 緊急 | ファイルを公開フォルダの外へ移すか削除する |
| 既知の脆弱性があるソフトウェアを使っている | 高 | 該当するプラグイン・テーマ・本体を更新する。更新が止まっているものは代わりのプラグインに入れ替える |
| サポートが終わったPHPで動いている | 高 | レンタルサーバーの管理画面でPHPを更新する |
| エラーの記録ファイル(debug.log)が開ける | 高 | ファイルを削除し、デバッグ用の設定をオフにする |
| ユーザー名が外部から分かる | 中 | 投稿者ページやREST APIからのユーザー名の表示を止める |
| ログイン失敗の回数に制限がない | 中 | ログイン試行の制限を有効にする |
| XML-RPCを外部から使える | 中 | 使っていなければXML-RPCを無効にする |
| SPF/DMARCレコードがない | 中 | ドメインのDNSにレコードを追加する(ドメイン管理会社の管理画面で設定) |
| WordPressのバージョンが外部から分かる | 低 | バージョンの出力を止める |
設定で直せるものは、その場で対処できる
ユーザー名の漏えい防止、ログイン試行の制限、XML-RPCの無効化、アップロードフォルダでのPHP実行の禁止などは、CenterShieldの設定をオンにするだけで対処できます。診断結果には、該当する設定画面へのリンクが表示されるので、指摘を見ながらそのまま設定を変更できます。
更新が必要なものは、テスト環境で確認してから
注意が必要なのは、プラグインやWordPress本体、PHPの更新が必要な指摘です。更新そのものは管理画面から行えますが、更新によって表示が崩れたり、フォームが動かなくなったりすることがあります。必ずバックアップを取り、できればテスト環境で動作を確かめてから本番に反映してください。

診断はどのくらいの頻度で行うべきか
脆弱性診断の頻度は、診断の方法によって目安が変わります。専門会社に依頼する診断は半年〜1年に1回、プラグインによる自己診断は月に1回が目安です。
専門会社による診断は費用も期間もかかるため、年に1回程度の定期診断に加えて、リニューアルや機能追加など大きな変更があったときに実施するのが一般的です。
ただし、脆弱性は毎日のように新しく公表されます。半年〜1年に1回の診断だけでは、次の診断までの間に見つかった脆弱性に気づけません。プラグインによる自己診断は無料で、1〜2分で終わります。専門会社の診断の合間を埋める日常の点検として、月に1回、またはプラグインの更新作業とあわせて実施することをおすすめします。
定期的な診断に加えて、次のタイミングでも診断しておくと安心です。
- プラグインやテーマを新しく追加したとき
- サーバーを移転したとき、サイトをリニューアルしたとき
- WordPressやPHPの大きな脆弱性がニュースになったとき
- 取引先などへセキュリティ状況を報告する前
日々の点検項目を自分で確認したい場合は、チェックリスト形式の次の記事もあわせてご活用ください。
無料の診断で分かること・分からないこと
無料のプラグインによる診断は手軽ですが、「問題なし」という結果が、安全を保証するわけではありません。診断の限界も知ったうえで使うことが大切です。
CenterShieldの脆弱性診断では、次のような検査は行いません。
- フォームなどに攻撃用の値を送って反応を見る検査
- サーバーやネットワークそのものの検査
- 会員機能や予約システムなど、サイト独自に開発した機能の検査
また、サイトと同じサーバーから検査するため、IPアドレスの制限やファイアウォールの設定によっては、外部から見た結果と少し違うことがあります。
個人情報や決済を扱う独自機能があるサイトは、無料の診断で土台を整えたうえで、専門家による診断もあわせて検討してください。
こんなときは専門家への相談を
診断結果を見て、次のような状況に当てはまる場合は、無理に自分で対応せず、専門家に相談することをおすすめします。
- 「緊急」「高」の指摘が複数あり、どこから手を付ければよいか分からない
- WordPressやPHPのバージョンが古く、更新すると不具合が出そうで手を出せない
- 更新が止まったプラグインに脆弱性があり、入れ替えが必要になった
- マルウェアや改ざんの疑いが見つかった
- テスト環境がなく、本番サイトで直接作業するしかない
- 診断と対応を毎月続ける時間が取れない
脆弱性診断は「見つけること」が目的ではなく、見つかった問題を直し、その状態を保ち続けることが目的です。特に古いサイトの更新は、不具合の修正まで含めると時間も技術も必要になります。
WPセンターの安心サポートでは、検証環境でWordPress・プラグイン・PHPのバージョンアップを行い、そこで見つかった不具合は追加料金なしで修正したうえで、本番環境に反映します。脆弱性への対応を、継続的にまとめてお任せいただけます。
よくある質問
- QWordPressの脆弱性診断は本当に無料でできますか?
- A
はい。CenterShieldはWordPress公式ディレクトリで公開している無料のプラグインで、脆弱性診断と報告書の出力も無料で使えます。
- Q診断すると、サイトが重くなったり壊れたりしませんか?
- A
診断で行うのは、自分のサイトへの無害なアクセスと公開されているDNS情報の確認だけです。サイトのデータを書き換える検査は行わず、ふつうは1〜2分で終わります。
- Qほかのセキュリティプラグインを使っていても診断できますか?
- A
診断できます。CenterShieldは有効化しただけではサイトの設定を変更しないため、診断だけを試すことができます。ただし、ログイン制限など同じ種類の機能を複数のプラグインで同時にオンにすると動作が重複するため、対策の設定はどちらか一方にまとめてください。
- Q診断で「安心」と出れば、もう対策は不要ですか?
- A
いいえ。診断結果は、診断した時点の公表情報にもとづくものです。新しい脆弱性は日々公表されるため、プラグインでの診断は月に1回を目安に続け、WordPress本体やプラグインの更新を欠かさないことが大切です。
- Q脆弱性が見つかったら、すぐにサイトを止めるべきですか?
- A
多くの場合、サイトを止める必要はありません。深刻度が「緊急」の指摘は当日中、「高」は1週間以内を目安に対処してください。ただし、マルウェアや改ざんの疑いが見つかった場合は、被害の拡大を防ぐために早めに専門家へ相談することをおすすめします。
まとめ
WordPressの脆弱性診断は、無料のプラグインを使えば、自分のサイトの管理画面から1〜2分で実施できます。最後に、本記事のポイントを整理します。
- 脆弱性診断は、攻撃される前に弱点を見つける検査。マルウェアスキャンとは目的が違う
- 攻撃は弱点のあるサイトを機械的に探すため、サイトの規模に関係なく診断が必要
- まず無料のプラグインで現状をつかみ、独自機能があるサイトは専門家の診断も検討する
- 指摘は深刻度の高いものから対処する。「緊急」は当日中、「高」は1週間以内が目安
- プラグインでの自己診断は月1回、専門会社の診断は半年〜1年に1回が目安。「問題なし」は安全の保証ではない
まずは無料の国産プラグイン「CenterShield(センターシールド)」で、自分のサイトの状態を診断するところから始めてみてください。
「指摘が多くて対応しきれない」「更新で不具合が出るのが怖い」という場合は、WordPress保守専門チームを持つ当社が、脆弱性への対応から継続的な保守までまとめて代行します。ぜひ、WPセンターに一度お問い合わせください。
WPセンター安心サポート
WPセンターは初期費用0円で始められます。